 WEBサイト
「取引先から『御社の名前で怪しいメールが届いた』と言われた」「送った見積りが相手の迷惑メールフォルダに入っていた」。こうしたことは、会社の規模に関係なく起こりえます。
info@会社名.jp のような独自ドメインのメールアドレスは、会社の信用そのものです。ところが、何も対策をしていないと、第三者があなたの会社のアドレスを名乗ってメールを送る「なりすまし」を防ぎにくく、逆に自社の正しいメールが「本物かどうか確かめられない」として届きにくくなることがあります。
この記事では、そのための仕組みである送信ドメイン認証(SPF・DKIM・DMARC)を、経営者・総務担当の方向けにたとえ話でやさしく解説します。大手メールサービスや国の最新の動きも、公式情報をもとに整理しました。
なぜ今「メールのなりすまし対策」が必要なのか
もともと電子メールは、差出人の欄を比較的自由に書けてしまう仕組みです。封筒の裏に他人の会社名を書いて投函できてしまうのと似ています。悪意のある第三者はこれを利用し、実在する会社や役所を名乗るフィッシングメールで偽サイトへ誘導します。
総務省が2025年9月に出した要請文でも、生成AIで自然な日本語を大量に作れるようになり、これまで以上に精巧なフィッシングメールの送付が容易になっていると指摘されています。「日本語が不自然だから見抜ける」時代ではなくなりつつあります。
だからこそ、受け取る側が「本当にその会社から来たのか」を機械的に確かめられる仕組みが重要です。それが送信ドメイン認証です。
SPF・DKIM・DMARCを「会社の郵便」にたとえると
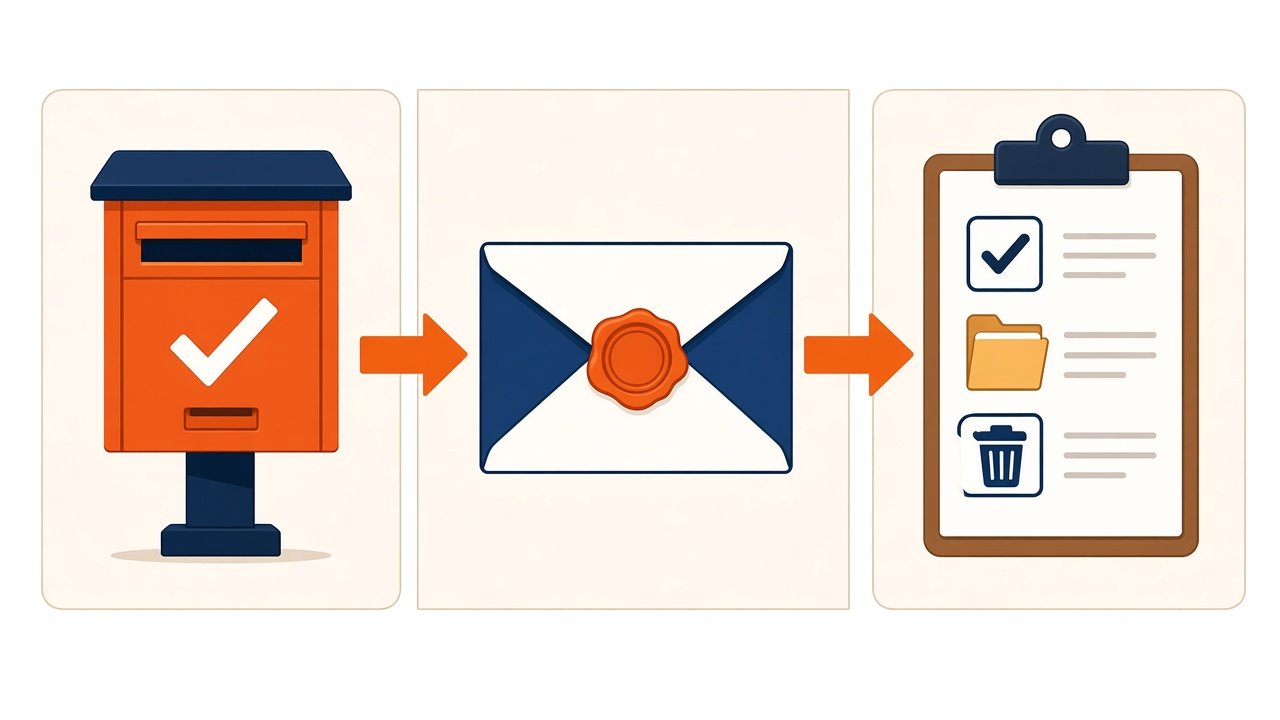
名前はむずかしそうですが、役割はシンプルです。会社の郵便物にたとえてみましょう。
SPF:「うちの郵便はこのポストからしか出しません」という届け出
SPFは、自社ドメインのメールを送ってよいサーバーの一覧を、ドメインの設定(DNS)に公開しておく仕組みです。受け取った側は「届け出のあるポストから出されたものか」を照合でき、届け出にない場所からのメールは怪しいと判断する材料になります。
DKIM:封筒に押す「会社の割印」
DKIMは、送信するメールに電子的な署名(割印のようなもの)を付ける仕組みです。受け取った側は署名を確認し、「そのドメインの持ち主が送り、途中で書き換えられていない」ことを確かめられます。
DMARC:「確認できない郵便はこう扱ってください」という指示書
DMARCは、SPFやDKIMの確認に合格しなかったメールを受け取った側でどう扱ってほしいか(何もしない/迷惑メールへ/受け取り拒否)を、ドメインの持ち主が宣言する仕組みです。ポイントは、差出人欄(From)に表示されるドメインと、SPFやDKIMで確認できたドメインが一致しているかまで見ること。これによって、「表示上だけ自社を名乗る偽メール」をはじくことができるようになります。認証結果をレポートで受け取る設定もできます。
大手メールサービスと国の動き(2024年〜2026年)
送信ドメイン認証は「やっておいたほうがよいもの」から「やっていないと困るもの」に変わってきました。主な動きをまとめます。
Gmail・米Yahoo:2024年2月から送信者の要件を開始
Googleは、2024年2月1日以降、個人用Gmailアカウントにメールを送るすべての送信者にSPFまたはDKIMの設定を求めています。1日あたり5,000件を超えて送る送信者には、SPFとDKIMの両方に加えてDMARCの設定(ポリシーはnoneでも可)も必要です。さらにGoogleのよくある質問では、2025年11月から、要件を満たさないメールへの措置を強化していると案内されており、一時的・永続的な拒否が行われることがあるとしています。
米Yahooも2024年2月から、同様の要件(全送信者にSPFまたはDKIM、一括送信者にはSPF・DKIM・DMARC)の適用を始めています。
Outlook.com:2025年5月5日から大量送信者に要件
Microsoftは2025年5月5日から、Outlook.com宛てに1日5,000件を超えて送るドメインに、SPF・DKIM・DMARCへの準拠を求めています。満たさないメールは迷惑メールフォルダに入り、問題が続けば拒否されることがあるとしています。
日本:カード会社、通信事業者、そして政府機関へ
日本でも流れは明確です。2023年2月には総務省・警察庁・経済産業省がクレジットカード会社等に対し、DMARCの導入と、なりすましメールの受信拒否を行うポリシーでの運用を要請しました。2025年9月には総務省が電気通信事業者団体に、DMARCの導入と「隔離」「拒否」のポリシー設定などを要請しています。
2026年に入ってからも動きが続いています。内閣官房 国家サイバー統括室は2026年6月12日に政府機関等のガイドラインを改定し、DMARCのポリシーを「迷惑メール扱い(quarantine)」または「受信拒否(reject)」となるよう強化することを盛り込みました。総務省は2026年9月1日から、自省ドメインのサブドメインをかたるメールの受信拒否も導入したと公表しています。
一方、総務省の令和8年版情報通信白書によると、2025年12月時点のJPドメインでの導入率はSPFが約89.6%に対し、DMARCは約37.2%。SPFは広く普及しているものの、DMARCはまだ半数に届いていない状況です。
「うちは大量送信なんてしない」小さな会社にも関係がある理由
「5,000件なんて送らない」と感じた方もいるでしょう。しかし、次の2つの理由から、小さな会社や士業事務所こそ見直す価値があります。
ひとつは、すべての送信者に最低限の認証が求められていることです。Gmailの場合、件数に関係なくSPFまたはDKIMの設定が要件とされ、Googleは認証されていないメールが迷惑メールに分類されたり、拒否されたりすることがあると説明しています。
もうひとつは、なりすましの被害者は「受け取った取引先」だという点です。自社を名乗る偽メールで取引先が被害にあえば、関係にひびが入りかねません。顧問先の情報を扱う士業事務所ならなおさらです。DMARCを設定しておくことは、取引先を守るための「マナー」になりつつあるといえます。
導入の進め方:いきなり「拒否」にしないのがコツ
送信ドメイン認証はDNSに設定を登録して始めるのが基本で、Xserverなどのレンタルサーバーでは管理画面から設定できる場合もあります。手順はサービスごとに異なるため、ご利用中のサーバー・メールサービスの公式ヘルプを必ず確認してください。
進め方の基本は次の3段階です。
- 送信元の洗い出し:メールソフトだけでなく、ホームページのお問い合わせフォーム、予約システム、メルマガ、請求書発行サービスなど、自社ドメインで送信している仕組みをすべて書き出します。
- SPF・DKIMの設定:洗い出したすべての送信元がSPFに含まれ、可能なものはDKIMの署名が付くように整えます。
- DMARCを「監視」から始めて段階的に強める:最初はポリシーをnone(何もしない)にしてレポートで状況を確認し、正規のメールが合格していることを確かめてから、quarantine(迷惑メール扱い)、reject(受信拒否)へと進めます。
いきなり受信拒否にすると、洗い出し漏れのあった正規のメール(フォームの自動返信など)まで届かなくなるおそれがあります。「まず見える化、それから強化」が安全です。
自社のメール認証 チェックリスト
次の項目に、いくつ「はい」と答えられるか確認してみてください。
- 自社ドメインのメールを送っている仕組み(メールソフト、フォーム、外部サービス等)を一覧にしている
- SPFが設定され、外部サービスを含むすべての送信元が登録されている
- DKIMの署名が付く設定になっている
- DMARCが設定され、レポートの送り先を決めている
- 外部サービスを新しく導入するとき、メール認証の設定も確認する流れがある
ひとつでも「わからない」があれば、見直しのタイミングです。
よくある質問
Q. 設定するとメールの書き方や送り方は変わりますか?
A. 基本的には変わりません。設定はドメインやサーバー側で行うため、今までどおり使えます。ただし、新しい外部サービスから送る場合はSPFなどへの追加が必要になることがあります。
Q. DMARCを強めると、相手にメールが届かなくなることはありませんか?
A. 送信元の洗い出し漏れがあると、その経路のメールが届きにくくなる可能性があります。総務省も、転送サービスや自動転送を使う場合、仕組みによっては認証に失敗することがあると注意を呼びかけています。だからこそ、noneで様子を見てから段階的に強めることをおすすめします。
Q. Microsoft 365やGoogle Workspaceを使っていれば安心ですか?
A. サービス側に機能があっても、自社ドメインでDKIMを有効にする設定やDMARCの登録は、自社(または管理会社)で行う必要がある場合があります。「使っている=設定済み」とは限らないので一度確認しましょう。
まとめ:会社の名前を守るのは、会社自身
送信ドメイン認証は、会社の名前と取引先を守るための基礎工事です。SPFは「ポストの届け出」、DKIMは「割印」、DMARCは「確認できない郵便の扱いの指示書」。3つがそろって、なりすましに強いメール環境になります。
大手メールサービスの要件や国の機関でのDMARC強化を見ても、この流れが弱まるとは考えにくい状況です。「届かない」「なりすまされた」が起きてから慌てるより、今のうちに現状を確認しておきましょう。
メール設定の確認やホームページまわりのご相談はWEBeffectへ
WEBeffectは、中小企業・士業事務所のホームページ制作と運用サポートを行っています。「SPFやDMARCが設定されているかわからない」「フォームの自動返信が届いていないかも」といった段階からご相談ください。現状の確認から、各社の公式手順に沿った設定のお手伝いまで、わかりやすくご説明します。
初回相談・概算見積りは無料です。お気軽にお問い合わせください。